Anthony de la Paz y Patricio Moraga presentaron su investigación en congreso de cyberseguridad
Abrieron, intervinieron y analizaron dispositivos que se venden en la calle y en ferias libres. Cada siete minutos aproximadamente, el dispositivo envía reportes al atacante, revelan.
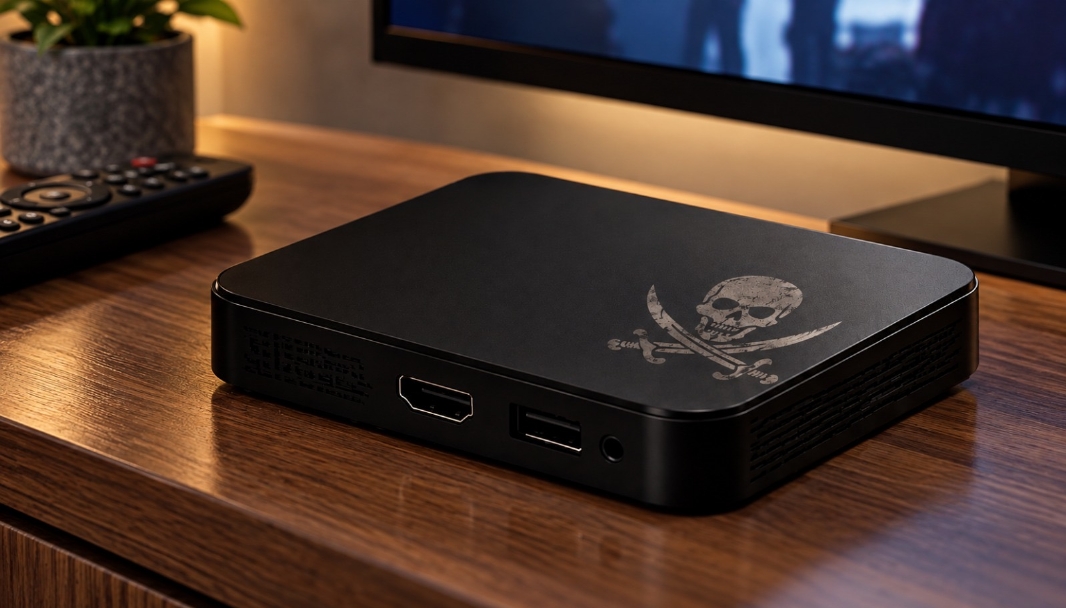
Existen pequeñas cajas negras, del tamaño de la palma de una mano, que se venden por $10.000 en algunas ferias libres. Basta conectarlas al televisor para convertirlo en un Smart TV y acceder a un universo de películas, series y canales de televisión por internet, incluso sin pagar una suscripción. Pero detrás de esa promesa de entretenimiento barato puede esconderse una amenaza: algunos de estos dispositivos, conocidos como TV-Box, vienen intervenidos de fábrica para permitir que terceros accedan a la información personal de sus usuarios.
Eso fue lo que descubrieron dos ethical hackers chilenos que decidieron abrir uno de estos aparatos para examinar qué ocurría en su interior. Armados con un destornillador y mucha paciencia, Anthony de la Paz, consultor senior de Inside Security, y Patricio Moraga, consultor senior de cyberseguridad en Cybertrust Latam, encontraron un software malicioso que sobrevivía incluso cuando el dispositivo era restaurado a su configuración original. Su investigación fue presentada en la Ekoparty Security Conference, en Buenos Aires, Argentina.
¿Qué es un TV-Box, Patricio?
«Es un pequeño aparato que, por medio de un cable HDMI, se conecta a la televisión y la convierte en un Smart TV con acceso a internet y aplicaciones. Se conecta al wifi de la casa. Para hacer esta investigación nos basamos en los TV-Box genéricos, que se consiguen en la calle. Existen aparatos de empresas reconocidas, por ejemplo de Google o Apple, que no tienen este problema de seguridad que identificamos; y si los llegaran a tener, hay compañías grandes detrás que pueden hacerse cargo».
¿Qué descubrieron al analizar estos dispositivos, Anthony?
«El dispositivo venía intervenido de fábrica. Eso significa que un atacante puede robar información como contraseñas de todo tipo y claves de tarjetas de crédito asociadas a las aplicaciones de pago instaladas en el TV-Box».
¿Cómo funciona el ataque, Patricio?
«El TV-Box viene con un virus, por así decirlo, un malware que se almacena en la memoria del dispositivo. Entonces, cada vez que el usuario enciende su televisor y ve los canales a través del TV-Box, le entrega acceso remoto al atacante, que puede estar en cualquier lado del mundo».
¿Qué información puede obtener el atacante, Anthony?
«Puede acceder a todo lo que hiciste en el TV-Box. Cada siete minutos aproximadamente, el dispositivo envía reportes al atacante. Por ejemplo, si instalaste aplicaciones y pusiste los datos de tu tarjeta de crédito, el atacante puede ver esa información. Los TV-Box genéricos vienen configurados de fábrica para que uno, como usuario, le entregue todos esos permisos a un tercero. Al usarlo, le permites al atacante acceder a tu casa».
¿También puede acceder a las cuentas personales del usuario, Patricio?
«Exactamente. Estos dispositivos generalmente vienen con sistema operativo Android, entonces uno debe vincularlo a una cuenta, con un correo electrónico. El atacante puede acceder a tu contraseña y ver todo lo que guardas en el mail, cuando te llegan correos de seguridad en tres pasos para confirmar identidad, entre otras cosas».
¿Cómo comprobaron que los dispositivos venían intervenidos de fábrica, Anthony?
«Lo abrimos con destornillador, conectamos unos cables dentro del dispositivo y vimos que venía intervenido de fábrica. Si lo restaurábamos, el software malicioso persistía. Encontramos exactamente la misma placa en al menos tres productos con empaques distintos; lo único distinto era la caja de plástico».